
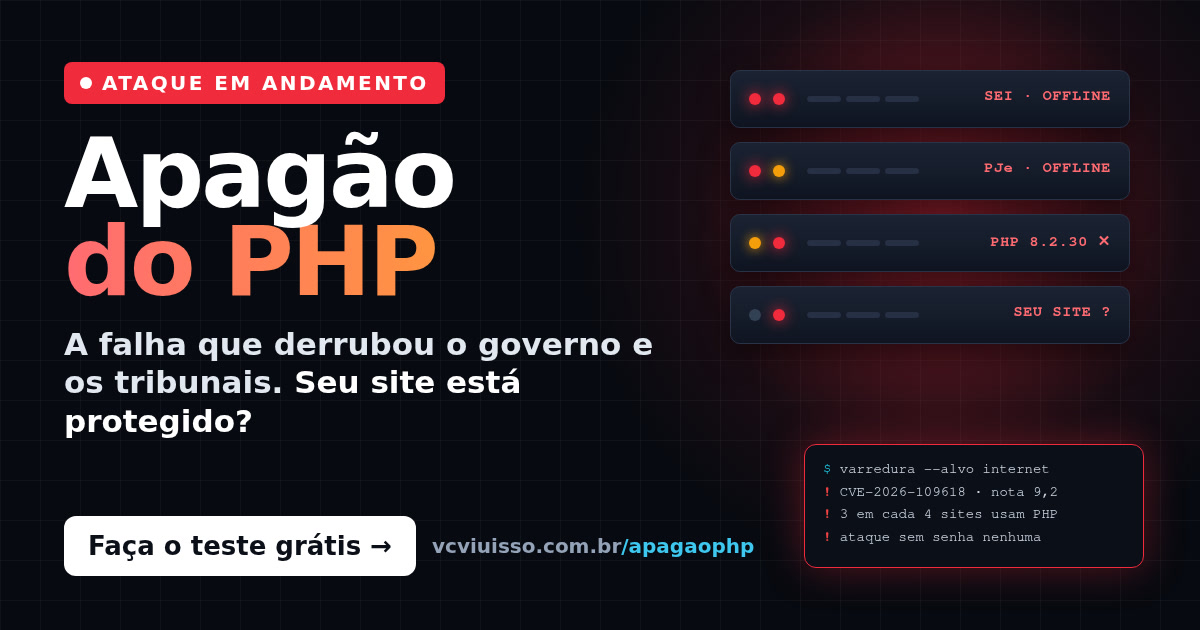
Em 21 de outubro, o governo federal mandou desligar os sistemas que rodavam em PHP. Caiu o SEI, a Anatel bloqueou o acesso externo, o TRF6 tirou do ar o PJe e o SEI, e o TRF1 e o TRF4 suspenderam o acesso de fora (Olhar Digital, SBT News). O motivo: o php2shell, uma falha grave no próprio PHP, a linguagem que roda cerca de três em cada quatro sites do mundo, inclusive todo site em WordPress.
11 prefeituras do Norte do Paraná podem estar correndo perigo de invasão, segundo o desenvolvedor de sistemas André Guimarães: Astorga, Floresta, Flórida, Ibiporã, Jacarezinho, Manoel Ribas, Nossa Senhora das Graças, Novo Itacolomi, Sertaneja, São Pedro do Ivaí e Uniflor.
A pesquisa de André Guimarães no Norte do Paraná
O analista político e desenvolvedor de sistemas André Guimarães passou o verificador nos sites de prefeituras, câmaras de vereadores, fóruns e órgãos da Justiça, autarquias, universidades, consórcios e cartórios do Norte Central e do Norte Pioneiro do Paraná. Dos 273 sites públicos encontrados, 21 informam publicamente uma versão do PHP fora da lista de versões corrigidas, e outros 3 funcionam sem HTTPS ou com certificado inválido. Em 109, a versão está escondida e não dá para confirmar de fora.
Entre os sites no alerta estão: Prefeitura de Astorga; Prefeitura de Floresta; Prefeitura de Flórida; Prefeitura de Ibiporã; Prefeitura de Jacarezinho; Prefeitura de Manoel Ribas; Prefeitura de Nossa Senhora das Graças; Prefeitura de Novo Itacolomi; Prefeitura de Sertaneja; Prefeitura de São Pedro do Ivaí; Prefeitura de Uniflor; Câmara de Assaí. Veja a lista completa e o que cada órgão precisa fazer.


“Prefeitura, câmara e cartório guardam dado de cidadão: CPF, endereço, processo, certidão. Um servidor com PHP desatualizado é uma porta aberta para os robôs que estão varrendo a internet agora. Não é para criar pânico, é para corrigir hoje”, alerta André Guimarães.
Órgãos foram notificados
Em 15/11/2026, o Você Viu Isso? enviou e-mail a 20 órgãos da lista com o que foi encontrado no site de cada um e o passo a passo da correção: atualizar o PHP, desligar o recurso usado no ataque enquanto isso, esconder a versão e procurar arquivos estranhos. Os que ainda não têm e-mail público serão procurados por outros canais. Quem responder que já corrigiu passa por nova checagem, e a lista é atualizada.
A leitura é passiva: uma visita à página inicial de cada site, como faria qualquer visitante, sem atacar nada. Órgão citado que já corrigiu pode pedir nova checagem pelo WhatsApp 43 99846-6589.
Quase um mês depois, o problema saiu do noticiário, mas não da internet. Desde 30 de outubro, a Check Point registra ataques em massa: robôs varrem a rede endereço por endereço atrás de servidores que ainda não receberam a correção. Site de loja, de consultório, de prefeitura ou de blog entra na mesma fila.
Faça o teste grátis no verificador do Apagão do PHP: digite o endereço do site e em segundos você vê a versão do PHP (quando o servidor a mostra), se ela tem a correção, as proteções que faltam e o que fazer. O verificador só lê o que o site mostra a qualquer visitante: não ataca nada.
O que você precisa saber em 1 minuto
- Versões seguras: 8.5.12, 8.4.27, 8.3.36 e 8.2.35 ou mais novas. Do 7.3 para trás não há correção.
- Atualizar o WordPress não resolve. A falha está no PHP, que roda por baixo dele. Quem atualiza é a hospedagem.
- Existe uma terceira falha ainda sem correção, revelada em 23/10. A defesa é desligar uma opção do PHP:
session.upload_progress.enabled = Off. - Site pequeno também é alvo. Quem ataca são robôs, que não escolhem.
No especial você encontra a linha do tempo completa, do sigilo ao apagão, a crise no Brasil e na imprensa, quem corre risco, o passo a passo para cada tipo de dono de site e as perguntas mais comuns. Acesse o especial e teste o seu site.
Comentários
Seja o primeiro a comentar.